Segurança e soberania
Segurança e soberania dos dados, na Europa
Privilegiamos a soberania, a auditabilidade e a segurança dos dados. A plataforma foi desenhada para quem tem de provar o que faz com a informação.
Como protegemos os dados
Os dados ficam na UE, cifrados, e só quem precisa lhes acede.
Cada organização vê apenas os seus dados. Um consultor pode pertencer a várias organizações por convite, e o cliente pode recusar membros externos.
Permissões por papel, autenticação multifator (aplicação autenticadora e chaves FIDO2), SSO SAML por organização e provisionamento SCIM.
Todas as alterações ficam registadas com utilizador e data, num registo imutável. Administradores e auditores exportam uma prova de integridade verificável offline.
A infraestrutura é monitorizada, com alertas quando algo foge ao normal.
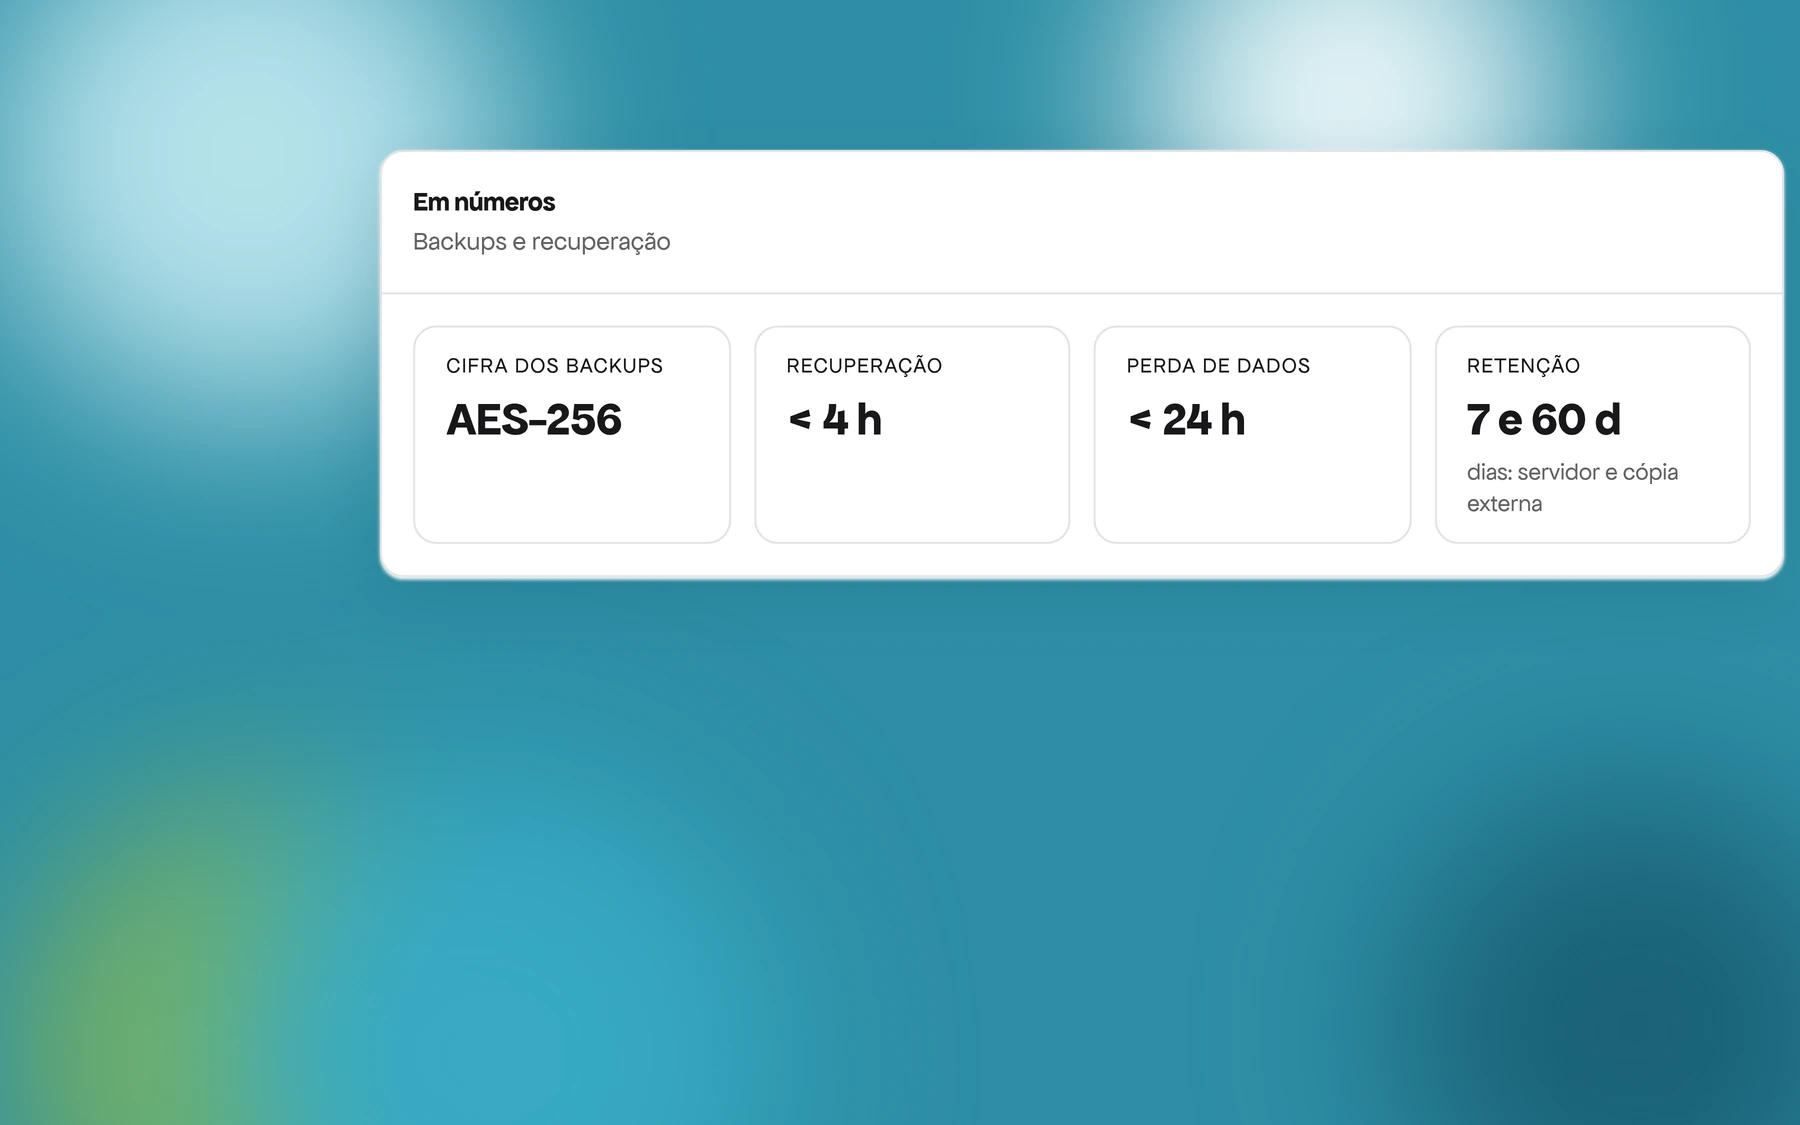
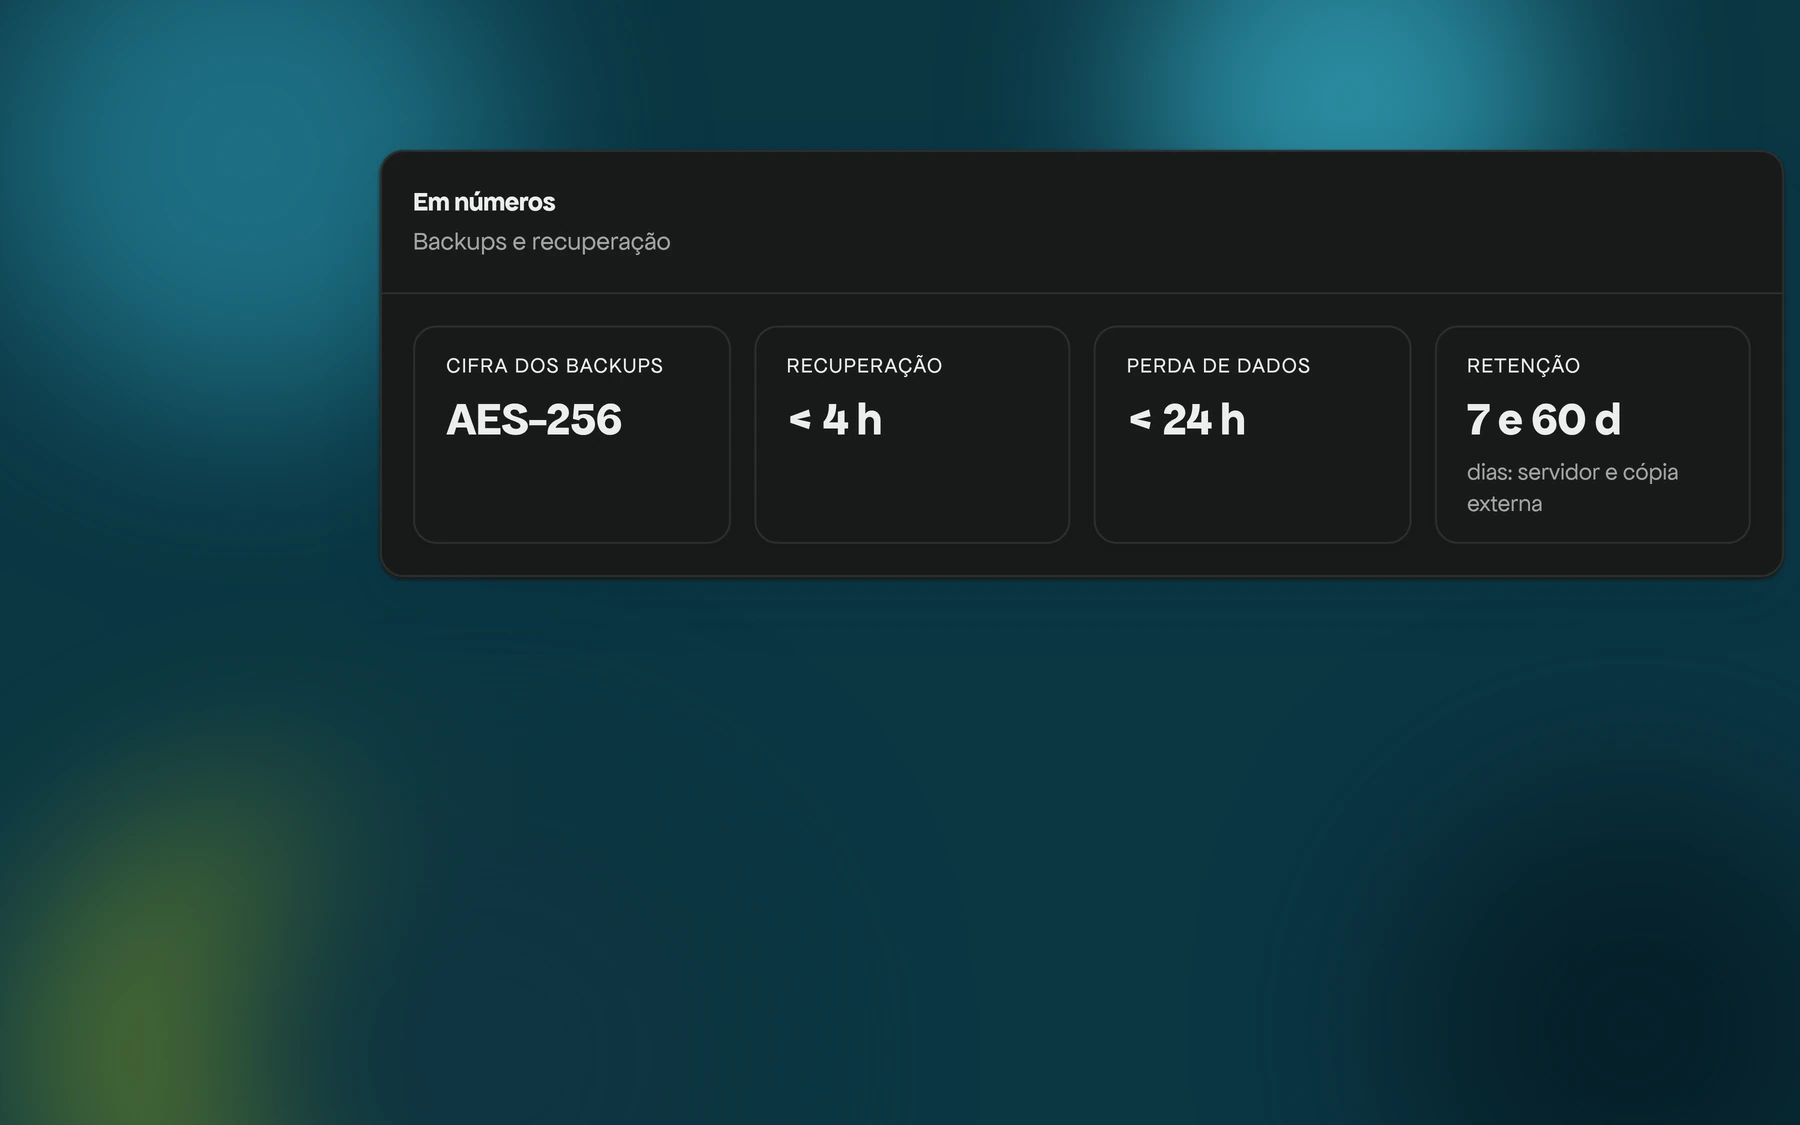
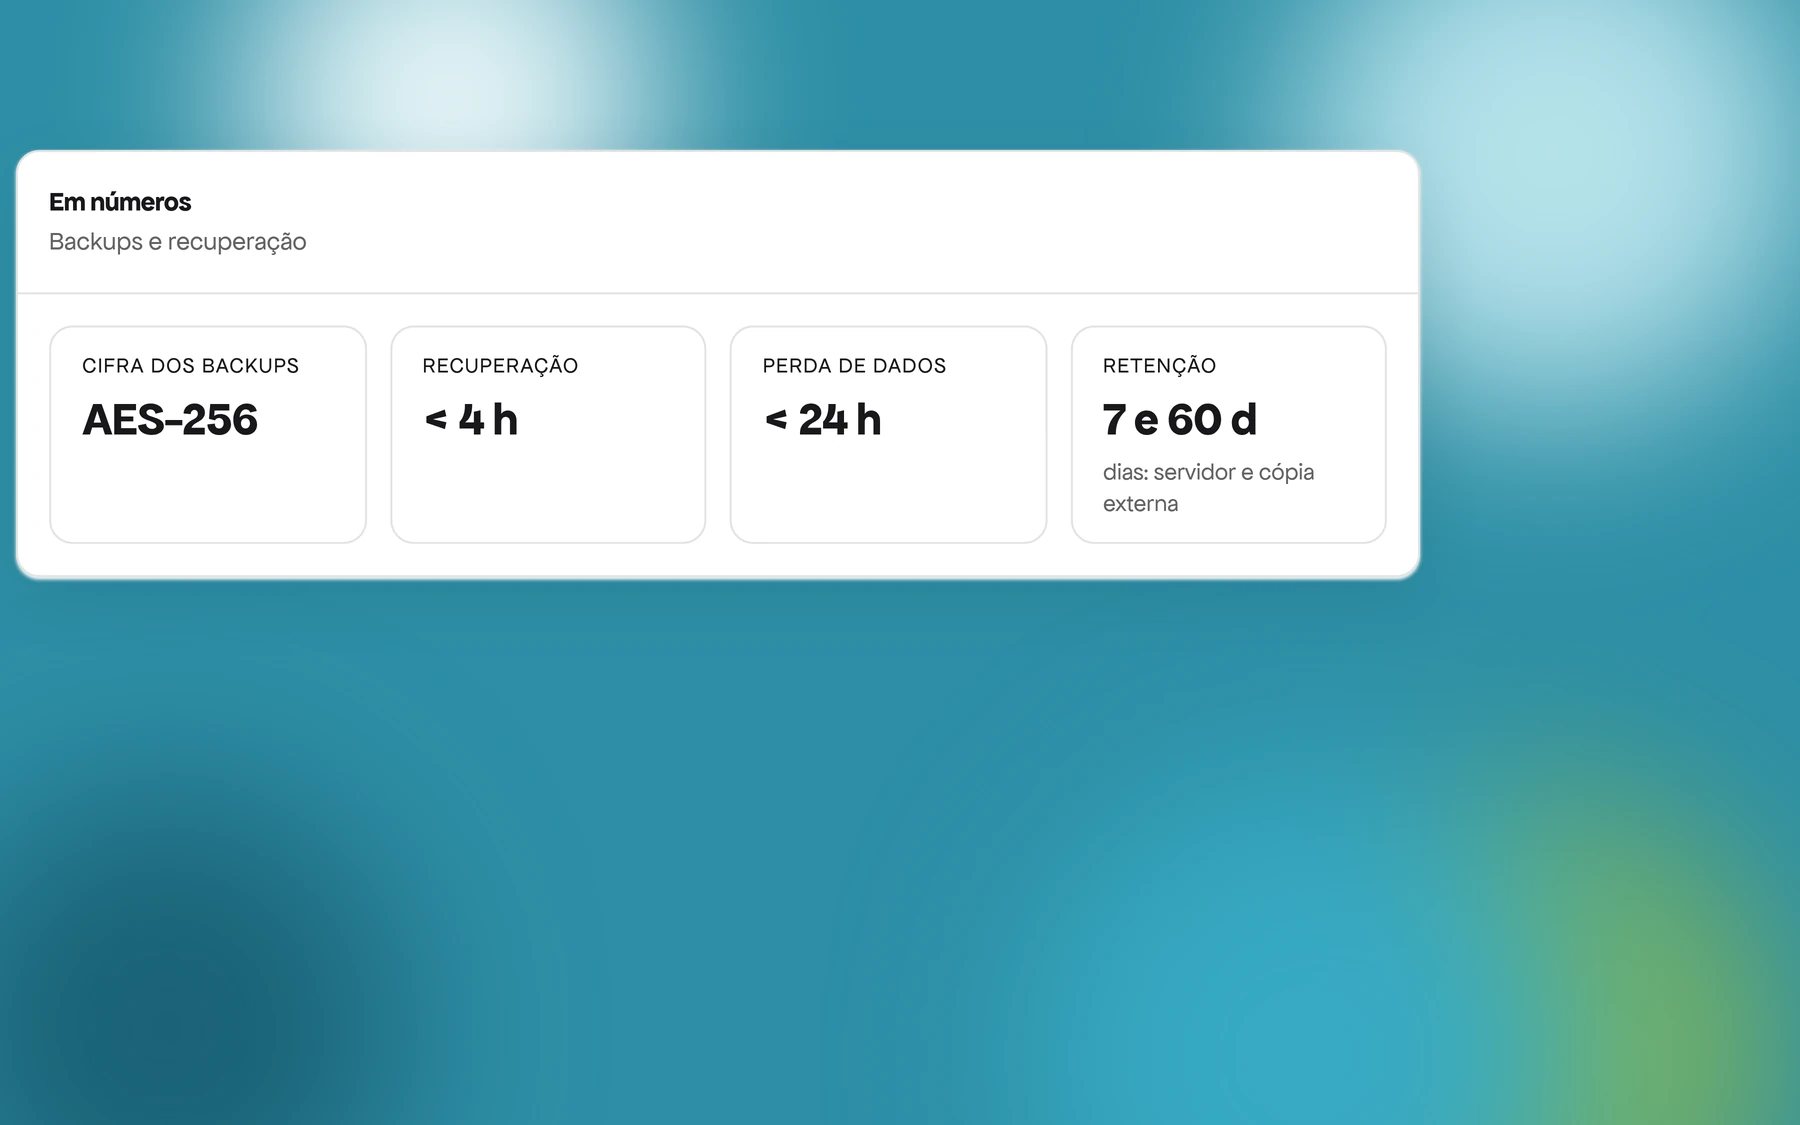
Em números
Cópias cifradas todos os dias, guardadas em dois sítios, e um plano testado para voltar ao ar.
- AES-256
- Cifra dos backups diários
- < 4 h
- Objetivo de recuperação completa (RTO)
- < 24 h
- Objetivo de perda máxima de dados (RPO)
- 7 e 60 dias
- Retenção dos backups: 7 dias no servidor e 60 dias numa cópia externa
A IA prepara, a decisão é sua
Nas sugestões e no preenchimento assistido, só o que aceitar é gravado; as outras análises ficam marcadas como geradas por IA, para as rever. Para pedidos de IA a fornecedores fora do EEE aplicam-se cláusulas contratuais-tipo e fornecedores com retenção zero. Pode desligar a IA ou usar a sua própria chave.
A documentação completa é pública
Arquitetura, acordo de tratamento de dados, nível de serviço e divulgação responsável de vulnerabilidades estão na documentação.
Tem um questionário de segurança para responder?
Diga-nos o que precisa e respondemos com a documentação certa.