Referenciais
NIS2 em Portugal: o que pede e como cumprir
A NIS2 é a diretiva europeia sobre a segurança de redes e da informação. Pede às organizações abrangidas medidas de gestão de riscos de cibersegurança, com responsabilidade da gestão, e a notificação de incidentes. No EterShield, os controlos cobrem os artigos 20.º a 23.º.
Referência: Diretiva (UE) 2022/2555 · 23 controlos
Em destaque
- Governação e responsabilidade da gestão (art. 20.º): a gestão aprova as medidas e acompanha a aplicação.
- Medidas de segurança (art. 21.º): análise de risco, políticas, gestão de incidentes e continuidade de negócio.
- Notificação de incidentes (art. 23.º) e controlos por categoria, cada um com a sua prioridade.
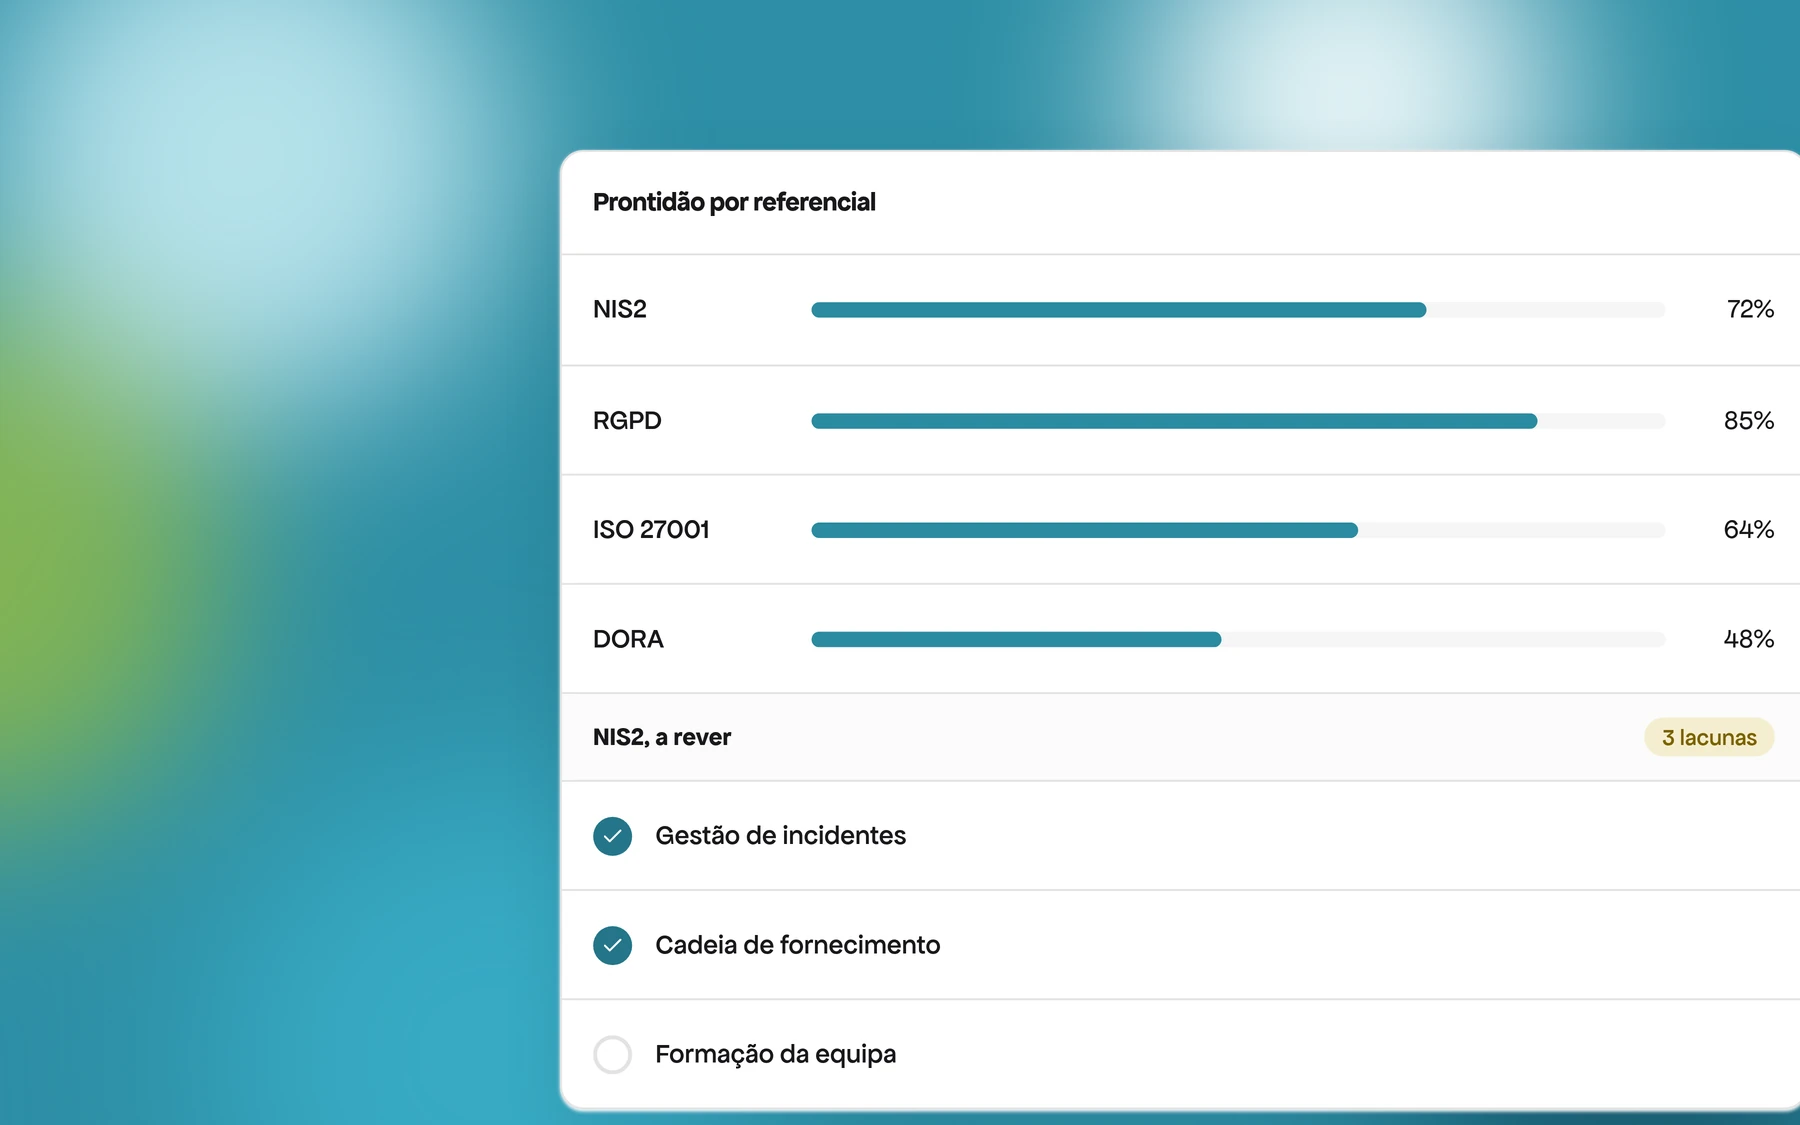
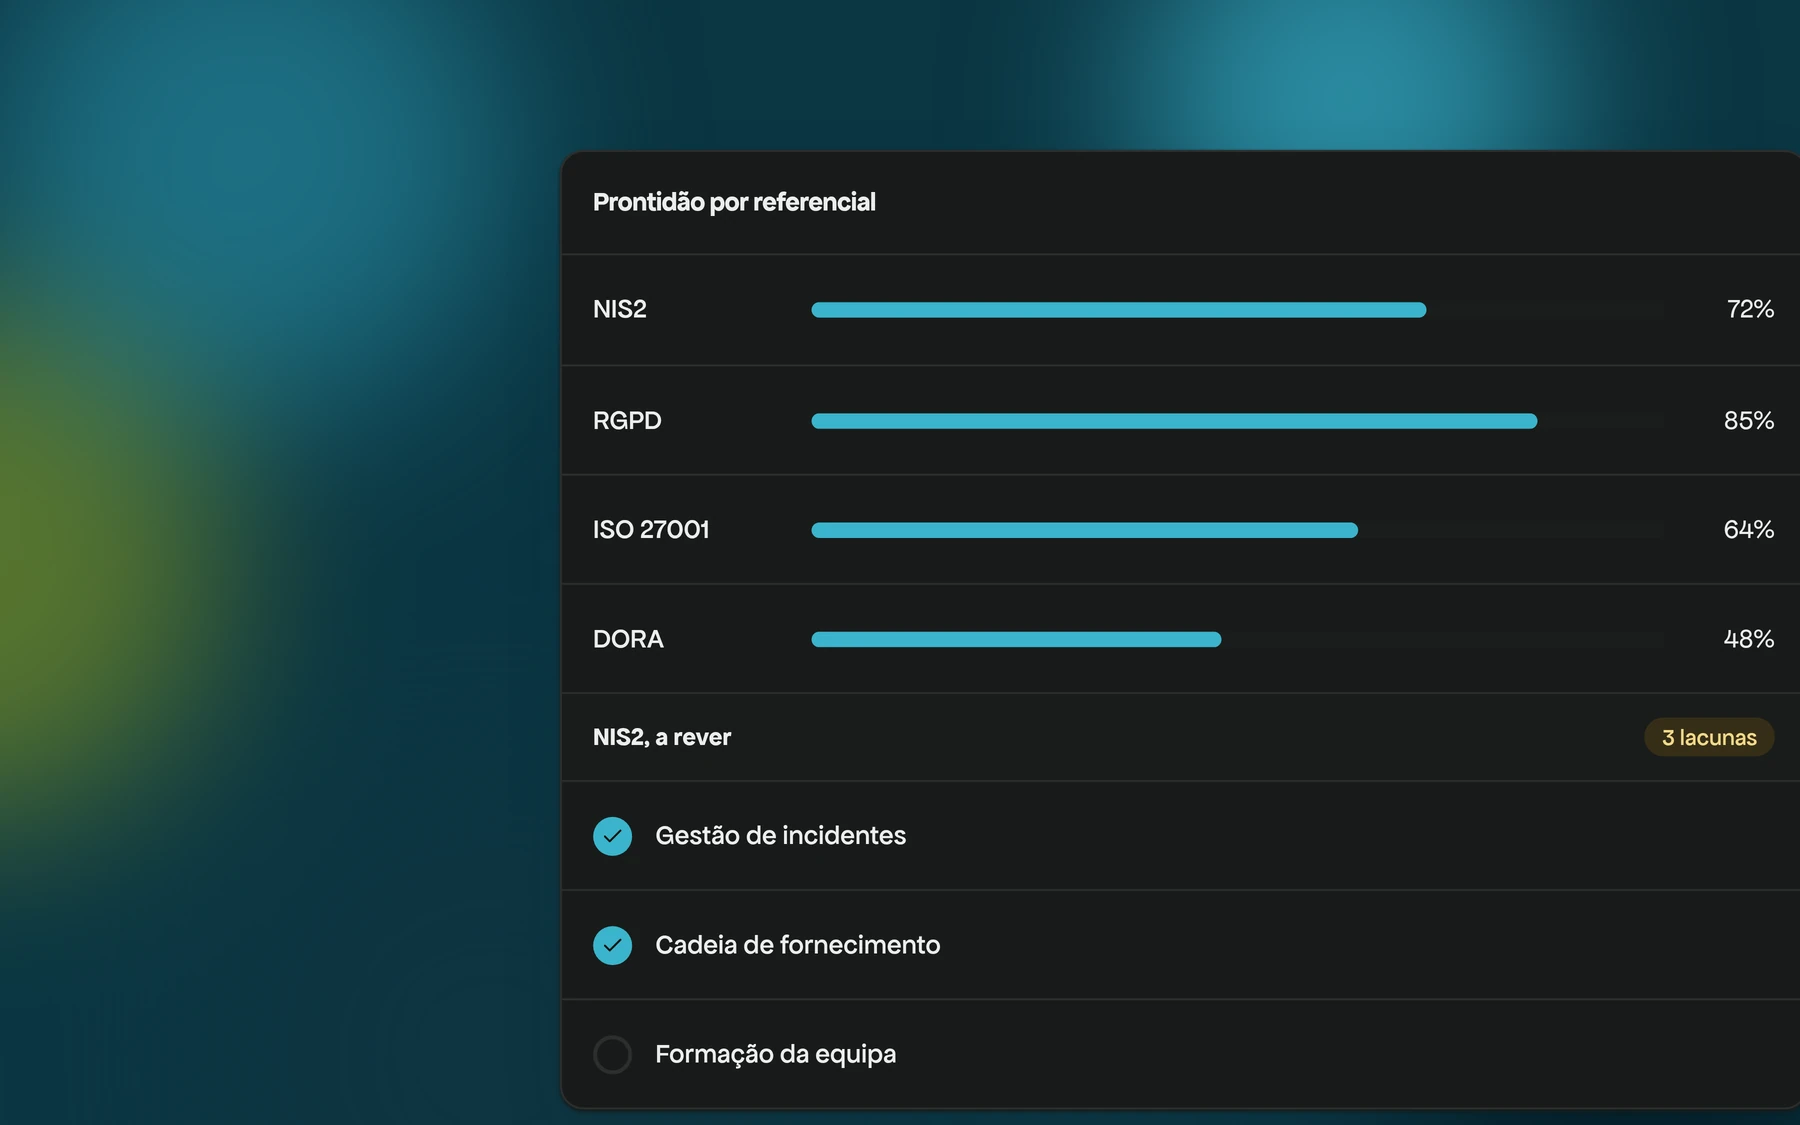
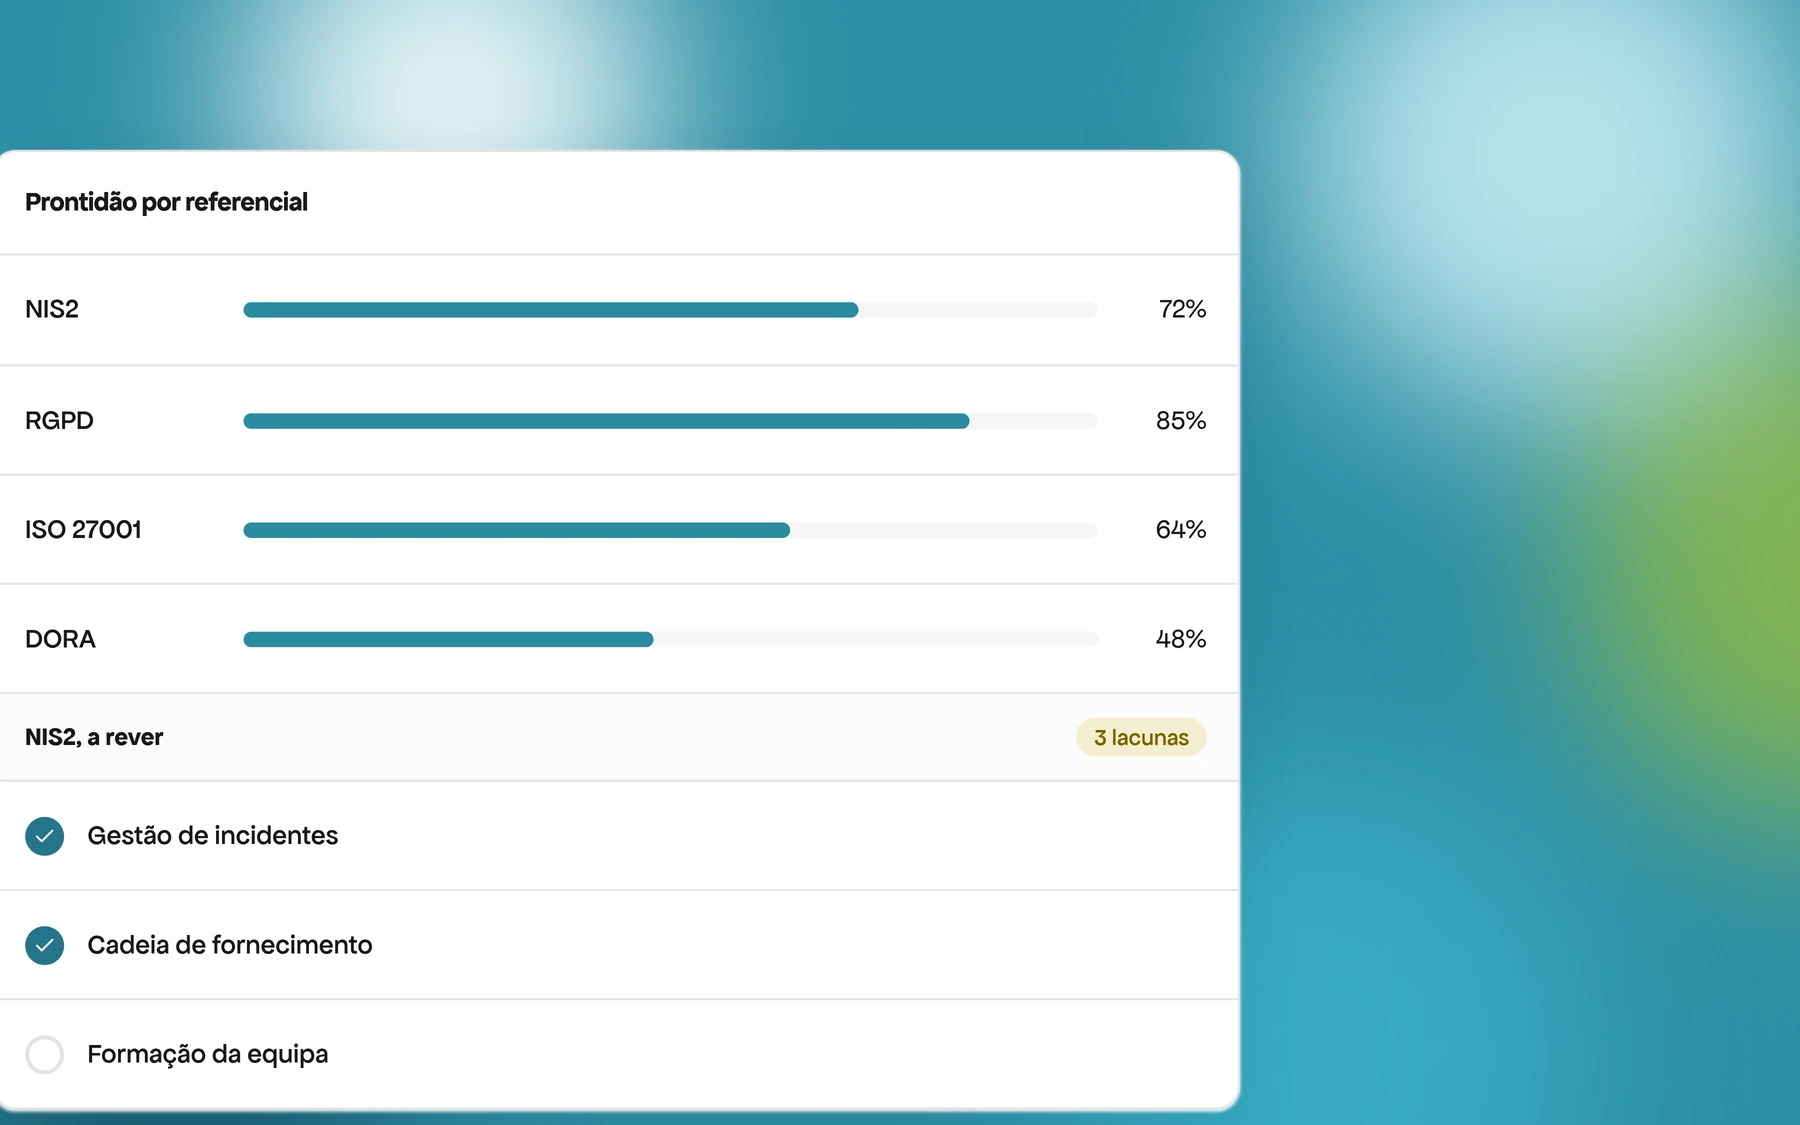
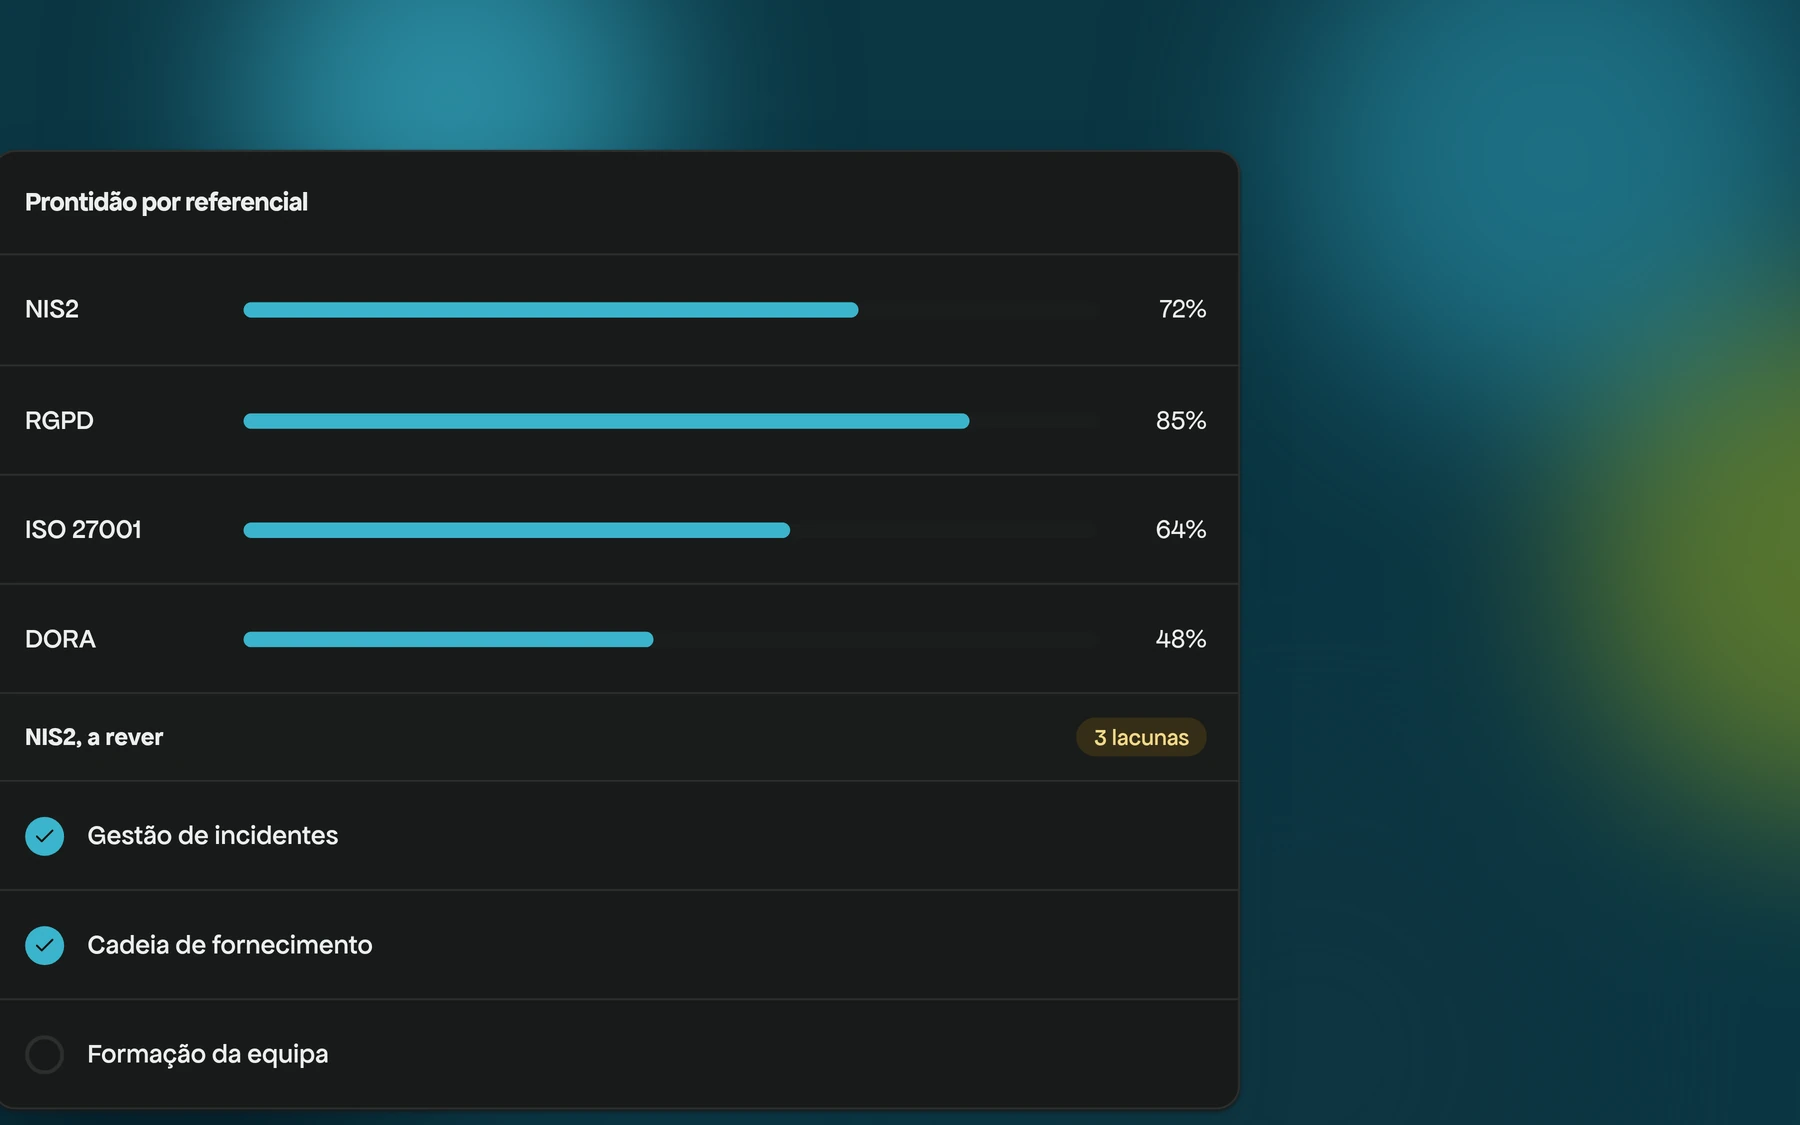
Onde se trabalha no EterShield
Na documentação
O mapeamento completo dos controlos está na documentação pública.
Veja este referencial aplicado à sua organização
Numa demonstração de 30 minutos mostramos as lacunas e o estado real.